




Dramatične stvari - veliki tehnološki poremećaji i prekidi rada nekih servisa, događaju se posljednjih dana globalno i izazivaju zabrinutost u cijelom svijetu, a prvenstveno u SAD. Uvertira u seriju najnovijih nevolja dogodila se 29. listopada kada su hakeri iz Sjeverne Koreje izveli najveću pljačku kriptovaluta u povijesti te sa najveće svjetske kriptomjenjačnice Binance u samo dvadesetak minuta ukrali digitalnu imovinu vrijednu oko 6,36 milijardi dolara. Od ukupnog plijena su zadržali "samo" 3,4 milijarde, ali je i to ogromna suma.
A onda je od četvrtka 12. studenoga krenula lavina raznih poremećaja. Najgore je to što se odvijaju skoro na dnevnoj bazi i pitanje je uopće koliki će opseg dosegnuti...
Dakle, 12. studenoga je zabilježen globalni pad Microsofta 365 koji je zahvatio milijune korisnika u 74 zemlje. Prema podacima servisa Ookla Downdetector, nakon SAD-a, problemi s Outlookom, Teamsom i Copilotom redom su pogađali Japan, Singapur, Indiju, Australiju te većinu Europe. Njih (Microsoft) je to koštalo sedam milijardi dolara.
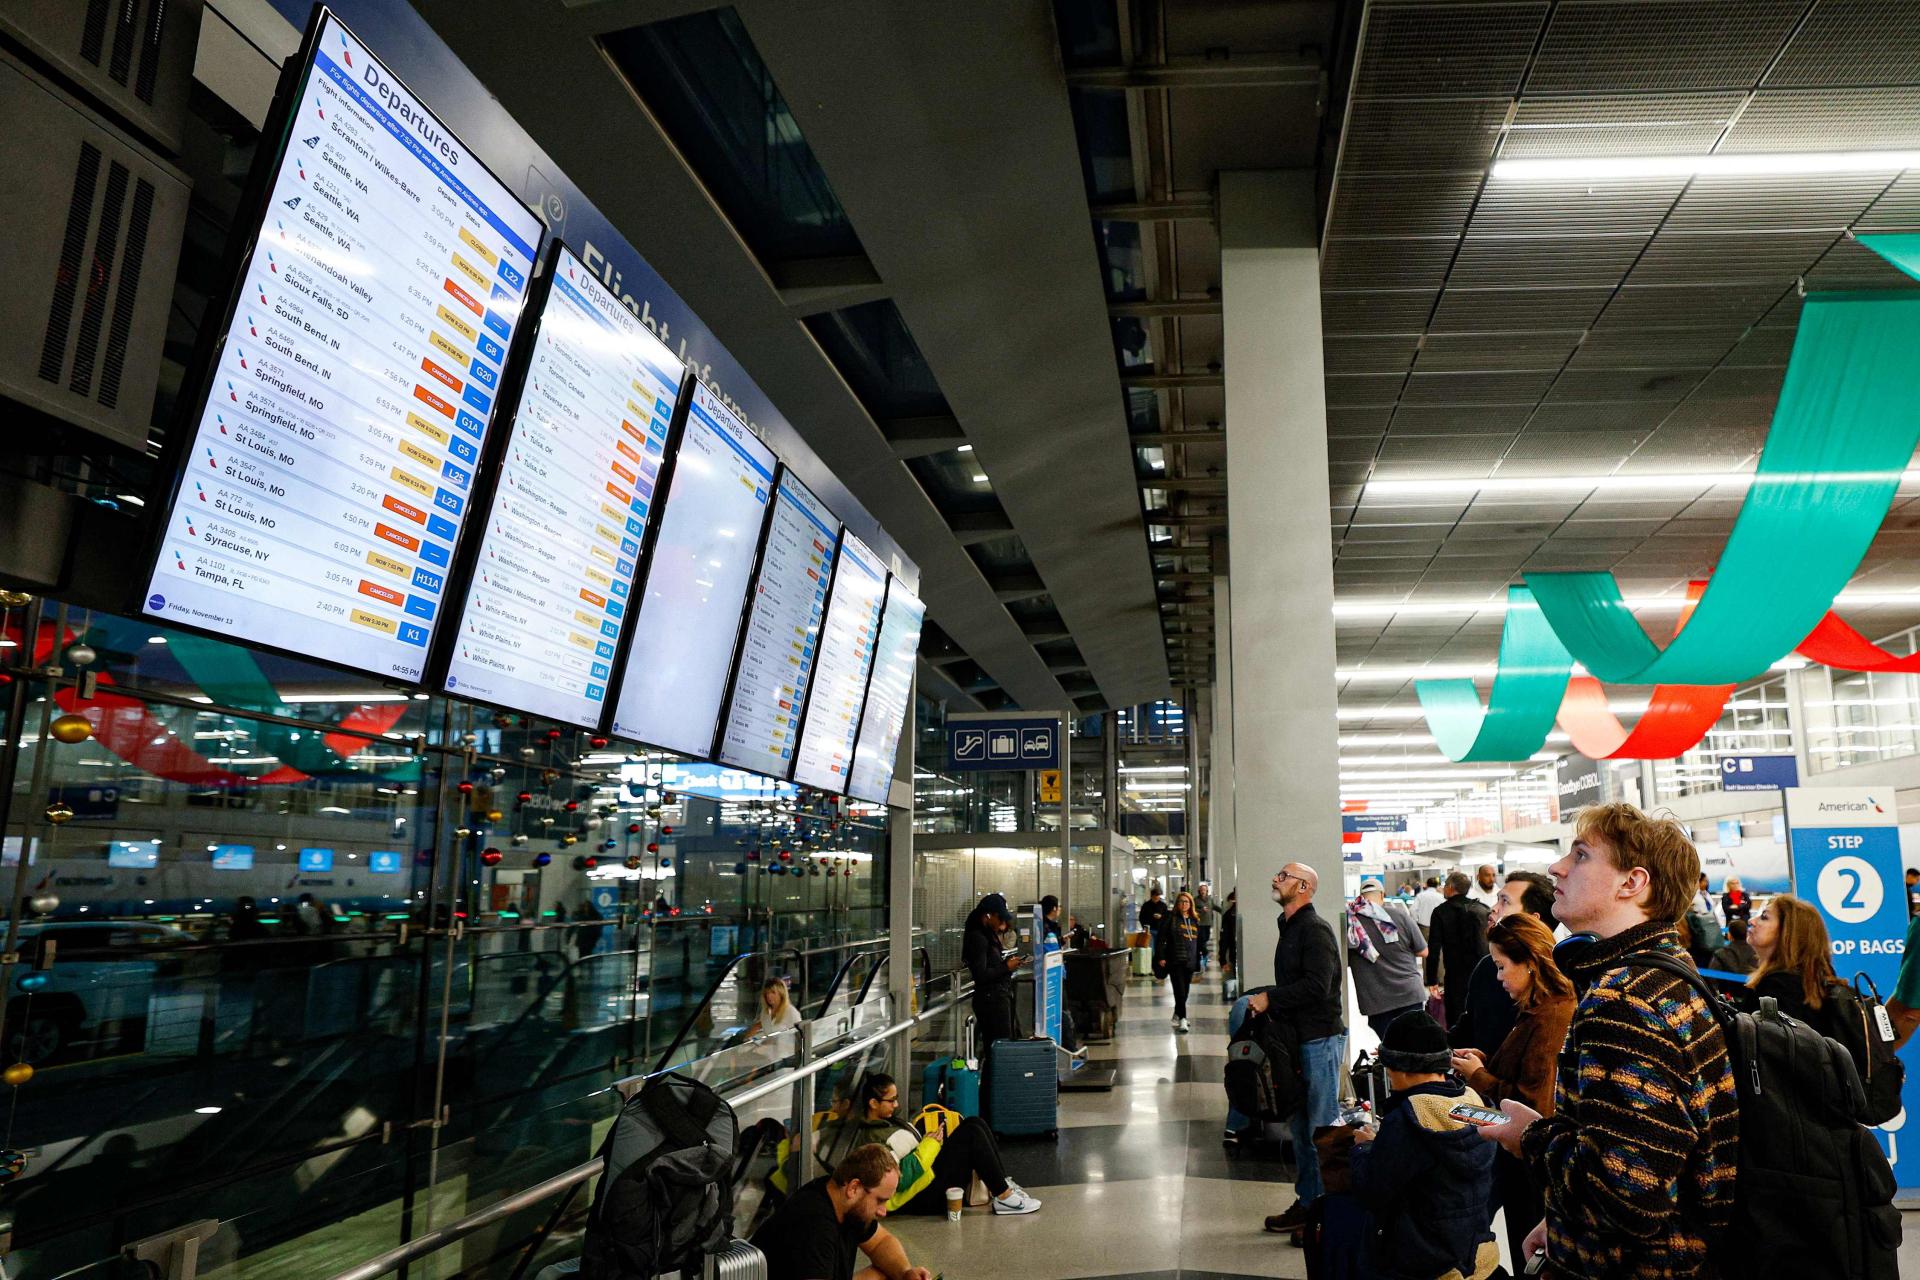
Novi šok je za Amerikance uslijedio upravo na taj, po tradiciji nesretni datum petak 13., kada je Savezna uprava za zrakoplovstvo (FAA) uvela zabranu polijetanja za sve zračne luke u SAD-u (Nationwide ground stop). Tijekom dana je otkazano više od 12.400 letova, dok ih je više od 8500 kasnilo. Situacija se s vremenom normalizirala, no onda je već u ponedjeljak 16. studenoga uslijedio novi udar. Dogodio se zastoj s internetskim bankarstvom (JPMorgan Chase) i sustavom Zelle, no bio je ograničen isključivo na klijente američkih banaka. Sve transakcije su bile zaustavljene na devet sati prije nego se stvar normalizirala.
Novi kibernetički napad
U noći od ponedjeljka na utorak je veliki kibernetički napad pogodio 178 web stranica velikih globalnih brendova te njihove posjetitelje izložio krađi podataka. Zlonamjerni softver koji se isporučuje putem softvera trećih strana ciljao je sve koji su online posjećivali Zoom, BBC, CNN, IKEA-u, Air France-KLM, Virgin Media O2, ABN AMRO (Nizozemska/Njemačka), Vaillant (Njemačka/Španjolska), S-Pankki (Finska), te brojne podružnice banke HSBC i brenda Levi‘s u Aziji i Australiji. Druge visokoprofilne platforme pogođene incidentom putem platforme za eksperimentiranje su bile Optimizely Web, uključuju Salesforce, GitLab, Equifax, proizvođača kripto hardverskih novčanika Ledger i streaming servis Peacock.
Zli softver je dizajniran za presretanje podataka o platnim karticama, zamjenu adresa kriptovaluta s onima koje kontroliraju napadači, te krađu kolačića preglednika i snimaka zaslona. Većina zlonamjernog koda brzo je uklonjena nakon otkrivanja, pa financijska šteta nije velika, barem prema trenutnim procjenama.
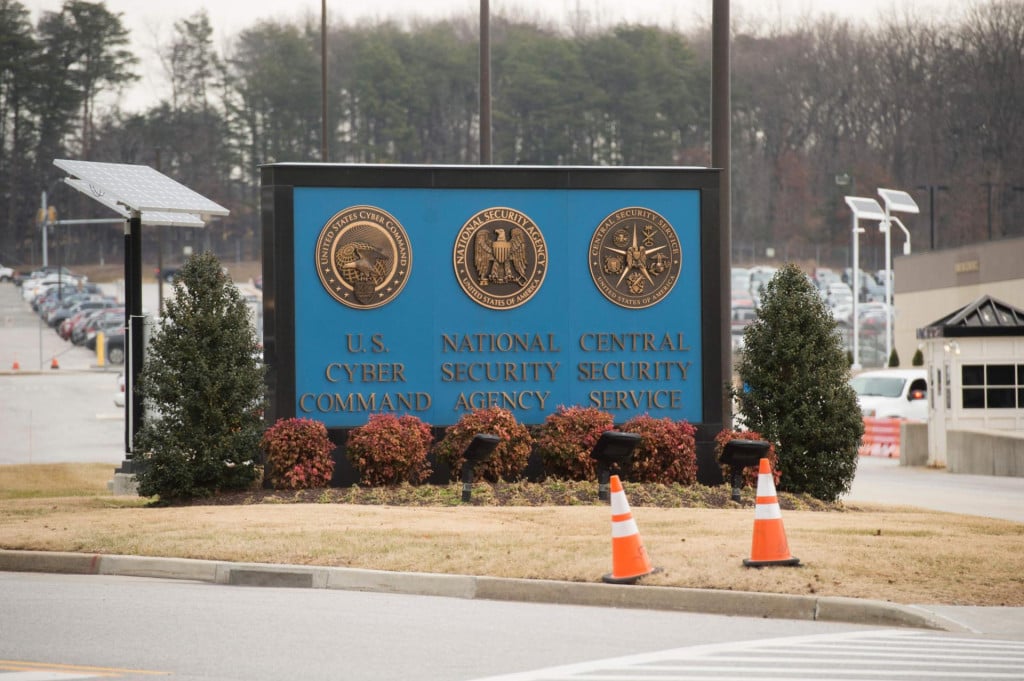
Već u utorak 17. studenoga dogodio se novi problem - zabilježen je prekid rada interne komunikacijske mreže moćne američke obavještajne agencije NSA. Sustav još nije u potpunosti popravljen.
- Iako su neki interni sustavi bili pogođeni, kritične sposobnosti misije ostaju u potpunosti operativne i naša sposobnost obrane nacionalne sigurnosti se nastavlja - kazali su medijima iz njihovog Ureda za odnose s javnošću.
Istog dana su zabilježene poteškoće s Apple sustavima poput iClouda, App Storea i Apple Paya. Nevolje su nastale i za korisnike online rezervacija lanca Marriott, koji ima više od 10.200 hotela diljem svijeta, pa su se prekidi u prijavama i plaćanju osjetili i izvan granica SAD-a.
Razna opravdanja
Ono što "bode oči" u cijeloj priči su razna opravdanja. No dobro, hakeri iz Sjeverne Koreje su krivi za pljačku kriptovaluta. Za nered u američkom online bankarstvu znamo da su krivi hakeri, kao i za kibernetički napad na 178 web stranica svjetskih brendova.
No, globalni pad servisa Microsoft 365 nije nastao zbog napada, nego istodobnim poklapanjem triju tehničkih faktora koji su srušili mrežne pristupnike za Microsoftove servise.
Obustava letova u SAD se po službenoj verziji dogodio radi kvara na mrežnom usmjerivaču Savezne uprave za zrakoplovstvo, ali i nadogradnje i spajanja nove moderne mrežne opreme na desetljećima staru infrastrukturu kontrole leta.
NSA je kao službeni razlog pada svoje povjerljive interne mreže navela privremenu degradaciju sustava tijekom planiranog tehničkog održavanja i instalacije softverske zakrpe. Bijela kuća i obavještajni izvori potvrdili su da za prekid interne mreže NSANet nema nikakvih dokaza o kibernetičkom napadu, kao i da razmjena podataka sa saveznicima (savez Five Eyes) nije bila ugrožena.
Zaposlenicima koji nisu nužni za hitne operacije uveden je klizni raspored dolaska na posao dok se sustav u potpunosti ne stabilizira.
Ranjiva točka
Mnogima je sasvim jasno kako je visoka centralizacija interneta itekako korisna, ali je ujedno i ranjiva točka za uobičajene probleme i online napade. Objašnjenje zvuči razumno - ogroman dio svjetskog interneta, banaka i državnih sustava oslanja se na samo nekoliko velikih pružatelja usluga u oblaku (poput Microsofta, Amazona ili Googlea), pa kvar na jednom mjestu odmah pogađa milijune korisnika.
Treba svakako istaknuti - osim što su Kim Jong Un-ovi online ratnici "opelješili" milijarde u kripovalutama, a brojni Amerikanci tijekom vikenda neplanirano spavali danima po zatvorenim aerodromima, sve ostale nevolje se saniraju ili je taj proces u tijeku. Microsoft i online bankarstvo opet rade, zlonamjerni softwer je uklonjen sa skoro svih 178 web stranica, a Apple servisi i NSA Net poslije zastoja normalno funkcioniraju.
Gledajući kronološki sve ove tehnološke poremećaje, nameće se ozbiljno pitanje - je li moguće da se radi tek o nizu slučajnosti? Puno ljudi ne vjeruje u takav scenarij nego smatra kako je dobar dio problema nastao zbog zloupotrebe umjetne inteligencije.
Takvi napominju da tih "slučajnosti" naprosto ima previše u izuzetno kratkom vremenu od šest dana.
AI s time nema veze
Istini za volju, iz Bijele kuće službeno i kategorički tvrde da AI nema apsolutno ništa sa kaosom u zračnom prostoru i padom interne NSA mreže.
Međutim, ima i onih što kažu - pa tko bi uopće priznao da su strani hakeri prizemljili cijeli zračni promet u SAD? Stoga oni javnosti radije plasiraju umirujuću priču... Ipak treba kazati - teorija o umiješanosti hakera kojima je pomogao AI u ova dva incidenta ipak spada u sferu nagađanja i špekulacija.
Međutim, vrlo je indikativna sljedeća "slučajna" činjenica - američka Savezna agencija za upravljanje kriznim situacijama (FEMA) provela je rutinski nacionalni test sustava za hitno uzbunjivanje (EAS) u utorak, 17. studenoga 2026. u 14:20 sati po istočnoameričkom vremenu (ET), što odgovara 20:20 sati po hrvatskom vremenu (CET).
Iz agencije i američkih medija poput CNN-a naglasili su da je riječ o unaprijed planiranoj rutinskoj provjeri koja je prošla bez ikakvih poteškoća, te da ona nema nikakve veze s nedavnim padovima računalnih mreža. Očekujemo daljnji razvoj situacije idućih dana i mjeseci.
Za sudjelovanje u komentarima je potrebna prijava, odnosno registracija ako još nemaš korisnički profil....